
फोन से अचानक नेटवर्क गायब होना सिम स्वैप फ्रॉड का संकेत हो सकता है। जानें ई-सिम स्कैम के तौर-तरीके, DoT व TRAI के 24-घंटे SMS ब्लॉक नियम और बैंक OTP बचाने की SOP।
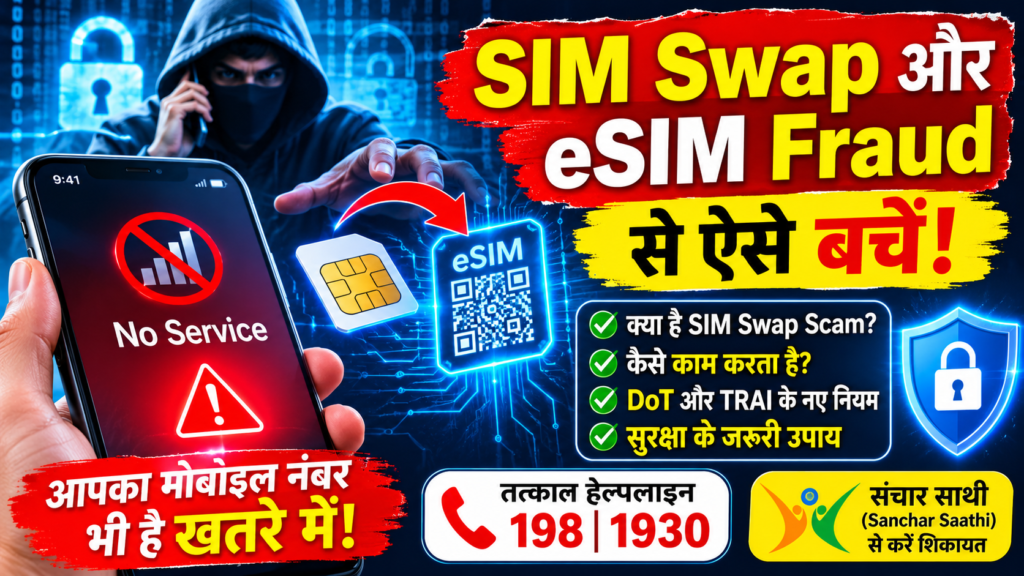
2. 8K Photorealistic AI Image Prompt
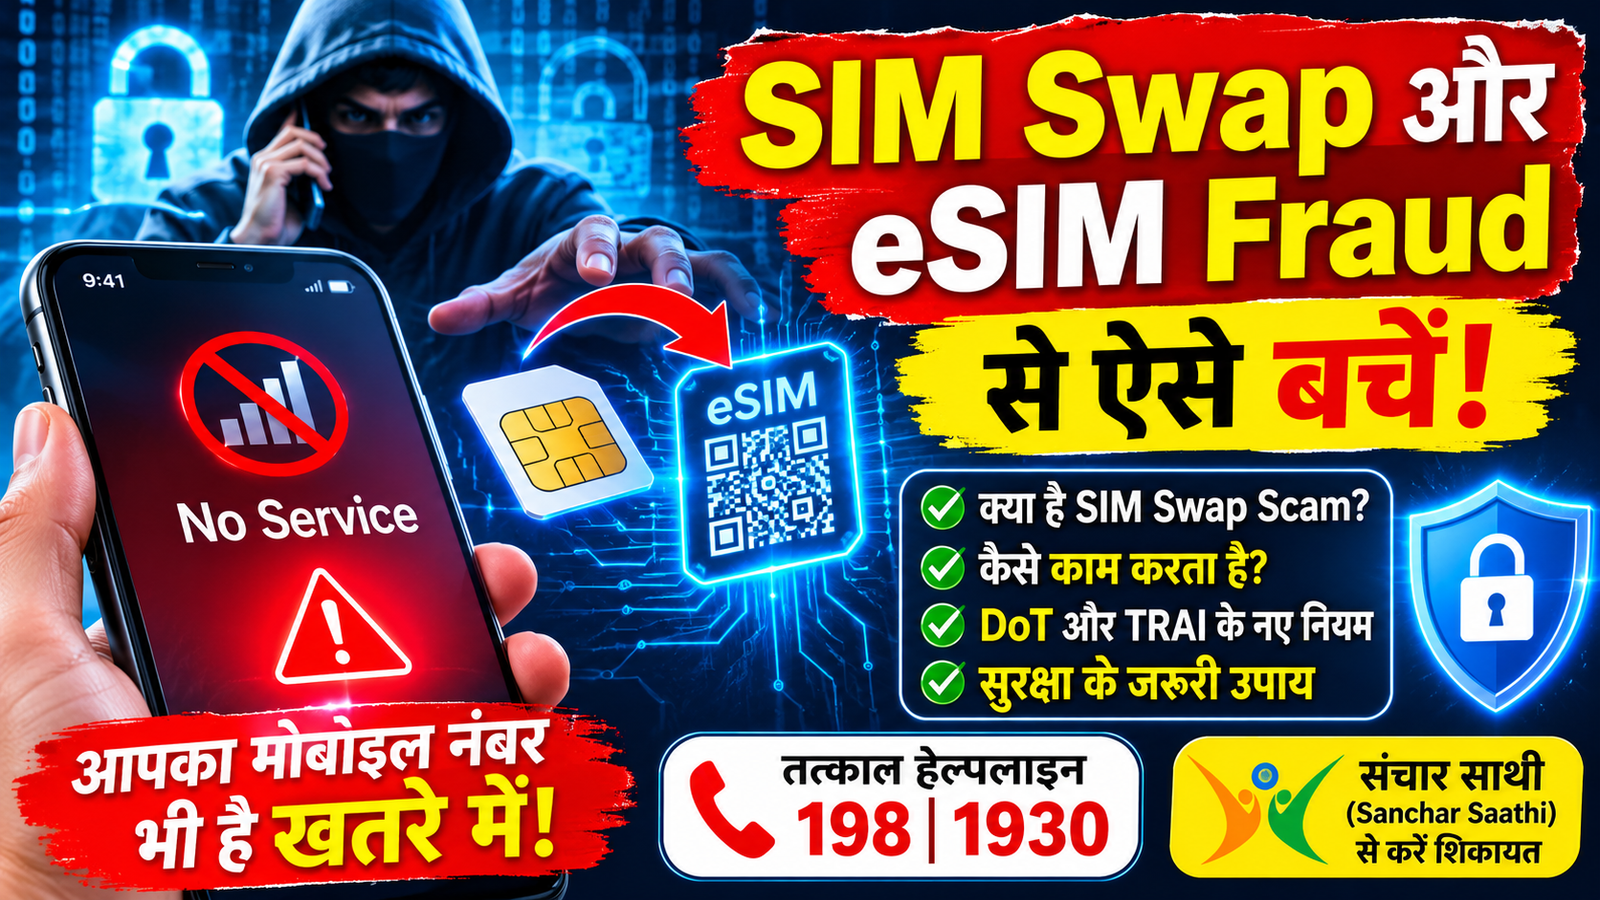
Prompt: A hyper-realistic 8K cinematic shot representing SIM Swap and digital identity theft: In the foreground, a modern smartphone lying on a dark glass table showing ‘No Service’ with zero signal bars and an ominous red warning glow, while a physical micro SIM card and a glowing holographic digital eSIM QR code hover above the screen. In the blurred background, cyber security digital locks, biometric scanning interfaces, and shields glow in deep blue and gold tones, symbolizing mobile identity defense, professional tech editorial photography, ultra-detailed textures, volumetric lighting, 8k resolution.
3. त्वरित तथ्य तालिका (Quick Factsheet Snapshot)
| पैरामीटर (Parameter) | विवरण व आधिकारिक दिशानिर्देश (Details & Guidelines) |
|---|---|
| विषय | सिम स्वैप फ्रॉड और ई-सिम हाईजैकिंग स्कैम (SIM Swap & eSIM Hijacking Scam) |
| मुख्य खतरा | प्राथमिक मोबाइल नंबर का नियंत्रण छिन जाना, बैंक OTP चोरी और डिजिटल अकाउंट्स का टेकओवर |
| शुरुआती चेतावनी संकेत | बिना किसी कारण के फोन पर अचानक ‘No Service’, ‘Searching…’ या ‘Emergency Calls Only’ आना |
| DoT का 24-घंटे नियम | सिम स्वैप/रिप्लेसमेंट के बाद एक्टिवेशन से लेकर अगले 24 घंटे तक इनकमिंग और आउटगोइंग SMS पूरी तरह ब्लॉक |
| TRAI का MNP सुरक्षा नियम | सिम स्वैप/रिप्लेसमेंट के बाद शुरुआती 7 दिनों तक कोई भी यूनिक पोर्टिंग कोड (UPC) जारी करने पर पूर्ण प्रतिबंध |
| तत्काल आपातकालीन हेल्पलाइन | टेलीकॉम ऑपरेटर कस्टमर केयर: 198, राष्ट्रीय साइबर वित्तीय हेल्पलाइन: 1930 |
| आधिकारिक पोर्टल्स | • संचार साथी (Sanchar Saathi)• राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल (cybercrime.gov.in)• दूरसंचार विभाग (DoT)• भारतीय दूरसंचार विनियामक प्राधिकरण (TRAI)• भारतीय साइबर अपराध समन्वय केंद्र (I4C) |
4. विस्तृत मुख्य अनुभाग
भूमिका: अचानक नेटवर्क गायब होना मात्र तकनीकी खराबी नहीं
क्या आपका स्मार्टफोन कभी बिना किसी कारण के अचानक ‘No Service’ दिखाने लगा है? अधिकांश उपभोक्ता इसे नेटवर्क कंजेशन, नजदीकी मोबाइल टावर में खराबी या हैंडसेट का तकनीकी हैंग होना समझ लेते हैं। लोग फोन को बार-बार रीस्टार्ट करते हैं या यह सोचकर घंटों इंतजार करते हैं कि समस्या अपने आप ठीक हो जाएगी।
यही ढिलाई वित्तीय बर्बादी का कारण बन जाती है। आज के डिजिटल युग में आपका मोबाइल नंबर केवल बातचीत का माध्यम नहीं है, बल्कि यह आपके बैंक खातों, यूपीआई, सोशल मीडिया, डीमैट खातों और सरकारी पहचान पत्रों की प्राथमिक डिजिटल चाबी है।
भारत में साइबर अपराधियों द्वारा मोबाइल नंबर को हाईजैक करने के लिए ‘सिम स्वैप फ्रॉड (SIM Swap Fraud)’ और ‘ई-सिम स्कैम (eSIM Scam)’ का इस्तेमाल संगठित तरीके से किया जा रहा है। जैसे ही आपका सिम कार्ड निष्क्रिय होता है, अपराधी आपके नंबर पर आने वाले सभी वन-टाइम पासवर्ड (OTP) पर नियंत्रण हासिल कर लेते हैं।
सिम स्वैप और ई-सिम फ्रॉड क्या है और यह कैसे काम करता है?
1. फिजिकल सिम स्वैप (Physical SIM Swap)
इस प्रक्रिया में धोखेबाज डार्क वेब, डेटा लीक या फिशिंग वेबसाइट्स के जरिए पीड़ित का निजी डेटा (नाम, जन्मतिथि, आधार नंबर, पिता का नाम) हासिल करते हैं। इसके बाद वे टेलीकॉम सर्विस प्रोवाइडर (Airtel, Jio, Vi, BSNL) के रिटेल आउटलेट या फ्रेंचाइजी स्टोर पर जाते हैं।
अपराधी जाली पहचान पत्र दिखाकर यह दावा करते हैं कि उनका पुराना सिम कार्ड खो गया है या खराब हो गया है। जैसे ही ऑपरेटर का प्रतिनिधि नया डुप्लीकेट सिम जारी करता है, पुराने सिम कार्ड का नेटवर्क स्थायी रूप से कट (Deactivate) जाता है और सभी टेलीकॉम सेवाएं नए सिम पर सक्रिय हो जाती हैं।
2. ई-सिम (eSIM) फ्रॉड – आधुनिक व अधिक घातक खतरा
स्मार्टफोन्स और स्मार्टवॉच में फिजिकल सिम ट्रे की जगह सॉफ्टवेयर आधारित ‘एंबेडेड सिम (eSIM)’ का उपयोग तेजी से बढ़ा है। साइबर अपराधी इसका दुरुपयोग करने के लिए निम्नलिखित तकनीक अपनाते हैं:
- जालसाज ग्राहक को कॉल करके टेलीकॉम ऑपरेटर का तकनीकी अधिकारी बनते हैं। वे दावा करते हैं कि 5G स्पेक्ट्रम कनेक्टिविटी या नेटवर्क बूस्टिंग के लिए फिजिकल सिम को तुरंत ई-सिम में बदलना अनिवार्य है।
- वे यूजर को ईमेल या मैसेजिंग ऐप पर एक आधिकारिक दिखने वाला क्यूआर कोड (QR Code) भेजते हैं अथवा यूजर से टेलीकॉम ऑपरेटर के आधिकारिक नंबर पर ‘eSIM ‘ फॉर्मेट में एसएमएस भेजने का दबाव बनाते हैं।
- जैसे ही यूजर दिए गए क्यूआर कोड को अपने डिवाइस में स्कैन करता है या ऑथेंटिकेशन कोड साझा करता है, ई-सिम प्रोफाइल पीड़ित के फोन के बजाय अपराधी के हैंडसेट में डाउनलोड हो जाती है। परिणाम स्वरूप पीड़ित का चालू फोन तुरंत ऑफलाइन हो जाता है।
ठगों के 4 मुख्य बहाने (Social Engineering Modus Operandi)
- 5G नेटवर्क अपग्रेड या मुफ्त ई-सिम माइग्रेशन: कॉल पर यह झांसा दिया जाता है कि आपकी वर्तमान सिम 4G है और उसे बिना स्टोर गए मुफ्त में हाई-स्पीड 5G eSIM में बदला जा रहा है।
- केवाईसी निलंबन का भय (Urgent KYC Expiry Trap): “प्रिय ग्राहक, आपका सिम ई-केवाईसी अपडेट न होने के कारण अगले 2 घंटे में हमेशा के लिए ब्लॉक कर दिया जाएगा।” इस डर के कारण पीड़ित बिना सोचे-समझे फ्रॉड लिंक पर क्लिक करता है या ओटीपी साझा कर देता है।
- लगातार मिस्ड कॉल्स व स्पैम अटैक (Denial of Alert Attack): सिम स्वैप की प्रक्रिया शुरू करने से ठीक पहले ठग विदेशी या वीओआईपी नंबरों से बैक-टू-बैक दर्जनों अनचाही कॉल्स करते हैं। लगातार बजते फोन से परेशान होकर यूजर अपना फोन कुछ घंटों के लिए स्विच ऑफ या ‘डू नॉट डिस्टर्ब (DND)’ / ‘फ्लाइट मोड’ पर डाल देता है, जिससे उसे ऑपरेटर द्वारा भेजे गए आधिकारिक चेतावनी एसएमएस नहीं दिखते।
- रिटेल वेंडरों की लापरवाही व अंदरूनी मिलीभगत: कई मामलों में स्थानीय सिम वेंडर्स कम कमीशन के लालच में या पहचान पत्रों की सही बायोमेट्रिक पुष्टि किए बिना फर्जी दस्तावेजों पर डुप्लीकेट सिम एक्टिवेट कर देते हैं।
सिम स्वैप होने के 3 सबसे बड़े पूर्व-संकेत (Early Red Flags)
- अचानक ‘No Service’ या ‘Searching…’: जब आपके आस-पास मौजूद अन्य लोगों (उसी नेटवर्क के) का फोन पूरी तरह चालू हो, लेकिन आपके फोन से सिग्नल के सभी डंडे गायब हो जाएं और स्क्रीन पर केवल ‘Emergency Calls Only’ दिखे।
- अवांछित सेवा अपग्रेड का एसएमएस: फोन बंद होने से चंद मिनट पहले टेलीकॉम कंपनी का आधिकारिक अलर्ट आना: “Your request for SIM swap / replacement / eSIM activation has been received. If not requested by you, immediately SMS/Call 198.”
- डिजिटल अकाउंट्स का स्वतः लॉगआउट होना: अचानक आपके व्हाट्सएप (WhatsApp) पर “Your phone number is no longer registered on this phone” का पॉप-अप आना और बैंक ऐप्स से बायोमेट्रिक ऑथेंटिकेशन फेल होना।
दूरसंचार विभाग (DoT) और ट्राई (TRAI) के कड़े सुरक्षा नियम
साइबर अपराधों की बढ़ती रोकथाम के लिए भारत सरकार के दूरसंचार विभाग और ट्राई ने कड़े नियम लागू किए हैं:
1. DoT का 24-घंटे एसएमएस ब्लॉक नियम (24-Hour SMS Restriction)
दूरसंचार विभाग (DoT) के अनिवार्य दिशा-निर्देशों के अनुसार, जब भी किसी मोबाइल नंबर का सिम स्वैप, रिप्लेसमेंट या ई-सिम अपग्रेड किया जाता है, तो एक्टिवेशन के ठीक बाद के 24 घंटों तक उस नए सिम पर इनकमिंग और आउटगोइंग दोनों एसएमएस सेवाएं पूरी तरह बंद रखी जाती हैं।
इसका सीधा उद्देश्य यह है कि यदि किसी अपराधी ने धोखे से सिम निकलवा भी लिया हो, तो वह पहले 24 घंटों में बैंक से आने वाले एसएमएस ओटीपी हासिल न कर सके। यह 24 घंटे की मोहलत पीड़ित को अपना नंबर पुनः हासिल करने और बैंक सुरक्षित करने का समय देती है।
2. TRAI का 7-दिवसीय MNP लॉक नियम
भारतीय दूरसंचार विनियामक प्राधिकरण (TRAI) के टेलीकम्युनिकेशन मोबाइल नंबर पोर्टेबिलिटी नियमावली के तहत, यदि किसी नंबर का सिम स्वैप या रिप्लेसमेंट हुआ है, तो उस तारीख से अगले 7 दिनों तक कोई भी यूनिक पोर्टिंग कोड (UPC) जारी नहीं किया जा सकता। इससे ठग सिम हथियाने के तुरंत बाद उसे किसी अन्य ऑपरेटर में पोर्ट करवाकर हमेशा के लिए गायब नहीं हो सकते।
3. आईवीआरएस (IVRS) वॉइस कॉल सत्यापन
सिम स्वैप या ई-सिम रिक्वेस्ट दर्ज होते ही पुराने सिम पर एक ऑटोमेटेड आईवीआर कॉल और चेतावनी संदेश भेजा जाता है। जब तक उपभोक्ता उस कॉल पर सक्रिय सहमति दर्ज नहीं करता, प्रक्रिया आगे नहीं बढ़ाई जा सकती।
अगर सिम अचानक ‘No Service’ हो जाए: पहले 15 मिनट की आपातकालीन SOP
यदि आपका फोन बिना कारण नेटवर्क खो दे, तो हर एक मिनट मूल्यवान है। निम्नलिखित स्टेप-बाय-स्टेप प्रोटोकॉल अपनाएं:
[मिनट 00 – 03] टेलीकॉम ऑपरेटर (198) पर सिम लॉक रिक्वेस्ट
│
[मिनट 03 – 07] बैंक कस्टमर केयर को कॉल कर नेटबैंकिंग व कार्ड फ्रीज
│
[मिनट 07 – 10] साइबर हेल्पलाइन 1930 पर कॉल (CFCFRMS ट्रांजैक्शन हॉल्ट)
│
[मिनट 10 – 15] Cybercrime.gov.in व संचार साथी पोर्टल पर रिपोर्ट
- मिनट 0-3 (टेलीकॉम ऑपरेटर को सूचना): तुरंत किसी परिजन या सहकर्मी के फोन से अपने ऑपरेटर के कस्टमर केयर (Airtel: 198 / 121, Jio: 198 / 199, Vi: 198) पर कॉल करें। स्पष्ट कहें कि आपके नंबर पर अनाधिकृत सिम स्वैप का संदेह है। उस नंबर की सभी सेवाएं (वॉइस, डेटा, एसएमएस) तत्काल ब्लॉक करवाएं।
- मिनट 3-7 (बैंक खाते, यूपीआई व कार्ड्स को फ्रीज कराना): अपने सभी प्राथमिक बैंकों के टोल-फ्री आपातकालीन नंबर पर कॉल करके नेटबैंकिंग, यूपीआई सेवाएं और डेबिट/क्रेडिट कार्ड को अस्थायी रूप से ‘Stop/Freeze’ करवाएं ताकि इंटरनेट बैंकिंग से कोई फंड ट्रांसफर न हो सके।
- मिनट 7-10 (राष्ट्रीय साइबर हेल्पलाइन 1930): गृह मंत्रालय के भारतीय साइबर अपराध समन्वय केंद्र (I4C) द्वारा संचालित हेल्पलाइन 1930 पर तुरंत संपर्क करें। सिटिजन फाइनेंशियल साइबर फ्रॉड रिपोर्टिंग एंड मैनेजमेंट सिस्टम (CFCFRMS) वित्तीय तंत्र में ट्रांसफर हो रहे पैसे को इंटरमीडिएट खातों में ही रोकने (Lien Mark) का काम करता है।
- मिनट 10-15 (ऑनलाइन औपचारिक शिकायत): आधिकारिक राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल (cybercrime.gov.in) पर लॉगिन करके घटना का संपूर्ण ब्योरा दर्ज करें। इसके अलावा संचार साथी (Sanchar Saathi) के चक्षु (Chakshu) मॉड्यूल पर संदिग्ध कॉल्स व संदेशों की रिपोर्ट करें।
ई-सिम (eSIM) उपयोगकर्ताओं के लिए विशेष सुरक्षा सावधानियां (Golden Rules)
- अपरिचित क्यूआर कोड कभी स्कैन न करें: टेलीकॉम कंपनियां कभी भी ईमेल या व्हाट्सएप पर अचानक ई-सिम क्यूआर कोड नहीं भेजतीं। क्यूआर कोड केवल कंपनी के रजिस्टर्ड वेब पोर्टल या फिजिकल स्टोर पर यूजर की व्यक्तिगत उपस्थिति में जनरेट होता है।
- ईमेल अकाउंट को 2FA से सुरक्षित करें: अधिकांश ई-सिम एक्टिवेशन लिंक रजिस्टर्ड ईमेल पर भेजे जाते हैं। यदि आपका ईमेल हैक हो गया, तो ई-सिम आसानी से चोरी हो सकता है। ईमेल पर एसएमएस ओटीपी के बजाय ऐप-बेस्ड (Google Authenticator) टू-फैक्टर ऑथेंटिकेशन लगाएं।
- सिम कार्ड पर ‘SIM PIN’ लॉक सक्रिय करें: अपने फोन की सेटिंग्स (Settings > Security > SIM Card Lock) में जाकर 4-अंकों का सिम पिन अनिवार्य करें। इससे यदि कोई आपका सिम निकालकर दूसरे फोन में डालेगा, तो बिना पिन के नेटवर्क चालू नहीं होगा।
- टेलीकॉम ऑपरेटर ऐप्स पर बायोमेट्रिक लॉक: Airtel Thanks, MyJio, Vi ऐप्स पर फिंगरप्रिंट या फेस आईडी लॉक लगाकर रखें ताकि कोई फोन लेकर इन-ऐप ई-सिम रिक्वेस्ट न डाल सके।
- व्हाट्सएप टू-स्टेप वेरिफिकेशन (Two-Step Verification): व्हाट्सएप सेटिंग्स में 6-अंकों का पिन अवश्य चालू रखें। सिम स्वैप होने की स्थिति में भी ठग बिना पिन के आपका व्हाट्सएप अकाउंट नए फोन में रिस्टोर नहीं कर पाएंगे।
5. व्यावहारिक अक्सर पूछे जाने वाले सवाल (FAQs)
प्र. 1: क्या मेरा मोबाइल फोन खोए बिना भी सिम स्वैप फ्रॉड हो सकता है?
उत्तर: हाँ, बिल्कुल। सिम स्वैप फ्रॉड का शिकार होने के लिए आपके फोन का चोरी होना कतई आवश्यक नहीं है। इस धोखाधड़ी में अपराधी आपके फोन को नहीं, बल्कि आपके मोबाइल नंबर को किसी दूसरे ब्लैंक सिम कार्ड या नए हैंडसेट के ई-सिम पर ट्रांसफर करवा लेते हैं। आपका असली फोन आपके हाथ में रहेगा, लेकिन उसका नेटवर्क पूरी तरह बंद हो जाएगा।
प्र. 2: जब DoT के नियम से 24 घंटे एसएमएस बंद रहता है, तो ठग बैंक खाते कैसे खाली कर लेते हैं?
उत्तर: ठग इस नियम से बचने के लिए कई चालाकियां करते हैं:
- वे सिम स्वैप की प्रक्रिया शुक्रवार देर शाम या बैंक छुट्टियों से पहले अंजाम देते हैं ताकि यूजर बैंक शाखा से संपर्क न कर सके।
- कई वित्तीय प्लेटफॉर्म्स और पेमेंट गेटवे पासवर्ड रीसेट या ऑथेंटिकेशन के लिए ‘वॉइस कॉल पर ओटीपी (IVR Voice OTP)’ की सुविधा देते हैं। सिम स्वैप के बाद इनकमिंग कॉल्स तुरंत चालू हो जाती हैं, जिसका दुरुपयोग करके ठग ओटीपी सुन लेते हैं।
- यदि बैंक ऐप पहले से क्लोन या फिशिंग से कॉम्प्रोमाइज्ड हो, तो ठग 24 घंटे की एसएमएस ब्लॉकिंग खत्म होते ही 25वें घंटे में सेकंड्स के भीतर भारी ट्रांसफर कर देते हैं।
प्र. 3: अचानक ‘No Service’ आने पर नेटवर्क समस्या और सिम स्वैप में फर्क कैसे पहचानें?
उत्तर:
- अपने साथ मौजूद उसी ऑपरेटर के अन्य यूजर्स का फोन देखें; यदि उनका नेटवर्क सामान्य है तो आपके सिम पर खतरा हो सकता है।
- फोन को रीस्टार्ट करें या फ्लाइट मोड ऑन-ऑफ करें।
- सिम कार्ड निकालकर किसी दूसरे फोन में डालें। यदि दूसरा फोन भी ‘Invalid SIM’ या ‘No SIM Card’ दिखाए, तो यह सिम स्वैप होने का स्पष्ट संकेत है।
- किसी अन्य फोन से अपने ही नंबर पर कॉल लगाएं। यदि आपका फोन बंद है लेकिन कॉल की घंटी बजती है या कोई अन्य व्यक्ति कॉल उठाता है, तो आपका सिम पूरी तरह स्वैप हो चुका है।
प्र. 4: सुरक्षा के लिहाज से फिजिकल सिम और ई-सिम (eSIM) में कौन अधिक सुरक्षित है?
उत्तर: ई-सिम को फोन से भौतिक रूप से चुराया नहीं जा सकता, जो फोन चोरी होने की दशा में बेहतर सुरक्षा प्रदान करता है। हालांकि, सोशल इंजीनियरिंग और फिशिंग के लिहाज से ई-सिम अधिक संवेदनशील है क्योंकि ठग केवल एक क्यूआर कोड स्कैन करवाकर या ईमेल हैक करके दूर बैठे ही ई-सिम एक्टिवेट कर लेते हैं। अतः ई-सिम उपयोग करते समय ईमेल सुरक्षा का उच्चतम स्तर बनाए रखना अनिवार्य है।
प्र. 5: यदि सिम स्वैप के कारण बैंक से पैसे कट जाएं, तो क्या रिफंड मिल सकता है?
उत्तर: भारतीय रिज़र्व बैंक (RBI) के सर्कुलर के अनुसार, यदि अनधिकृत इलेक्ट्रॉनिक लेनदेन थर्ड-पार्टी ब्रीच या धोखाधड़ी के कारण हुआ है और उपभोक्ता ने घटना का पता चलने के 3 कार्य दिवसों के भीतर अपने बैंक को इसकी लिखित/आधिकारिक सूचना दे दी है, तो ग्राहक की देयता शून्य (Zero Liability) होती है। इसलिए बैंक को तुरंत सूचित करना और शिकायत पावती (Acknowledgment Number) लेना कानूनी रूप से जरूरी है।
प्र. 6: सिम स्वैप के जोखिम को कम करने के लिए फोन में कौन सी 3 सेटिंग्स तुरंत बदलनी चाहिए?
उत्तर:
- SIM Lock / SIM PIN सेट करें: फोन सेटिंग्स में जाकर सिम कार्ड को 4-डिजिट पिन से सुरक्षित करें।
- ईमेल पर SMS OTP हटाकर Authenticator App लगाएं: अपने प्राइमरी ईमेल पर गूगल ऑथेंटिकेटर या हार्डवेयर सुरक्षा कुंजी सक्रिय करें।
- वित्तीय ऐप्स में बायोमेट्रिक 2-फैक्टर सक्षम करें: सभी बैंक, यूपीआई और टेलीकॉम ऐप्स पर बायोमेट्रिक या मजबूत पासकोड अनिवार्य करें।
6. निष्कर्ष व डिजिटल सुरक्षा संदेश
सिम स्वैप और ई-सिम फ्रॉड साइबर अपराधियों के सबसे घातक हथियारों में से एक हैं क्योंकि यह सीधे उपभोक्ता की डिजिटल पहचान को हाईजैक कर लेते हैं। अचानक फोन का नेटवर्क चले जाने को कभी भी एक साधारण तकनीकी समस्या समझकर नजरअंदाज न करें।
जागरूकता, त्वरित निर्णय और आपातकालीन एसओपी का पालन ही आपको भारी वित्तीय नुकसान से बचा सकता है। किसी भी संदिग्ध गतिविधि की स्थिति में तुरंत अपने ऑपरेटर (198), साइबर हेल्पलाइन (1930) और भारत सरकार के आधिकारिक संचार साथी पोर्टल (Sanchar Saathi) पर अपनी शिकायत दर्ज कराएं। सतर्क रहें, सुरक्षित रहें।